





Chip bảo mật là bộ xử lý riêng, chuyên tạo và giữ khóa mã hóa, tách khỏi phần còn lại của máy. Laptop Windows sử dụng chuẩn TPM 2.0 để bảo vệ hệ thống, trong khi các dòng MacBook từ Apple lại được trang bị kiến trúc Secure Enclave riêng biệt. Việc hiểu rõ cơ chế hoạt động của các vi xử lý an ninh này sẽ giúp bạn chủ động hơn trong việc bảo vệ dữ liệu, nhất là khi hệ điều hành Windows 11 đã bắt buộc thiết bị phải có sẵn TPM 2.0 để cài đặt và vận hành.
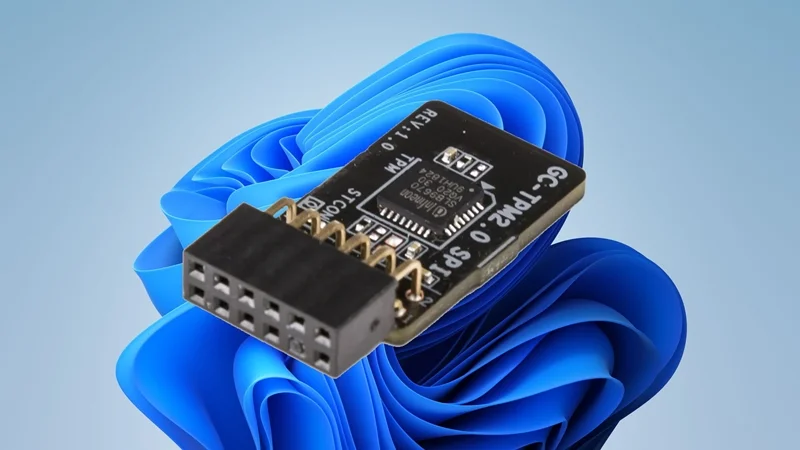
Chip bảo mật trên laptop là gì?
Chip bảo mật là bộ xử lý mật mã riêng, tạo và lưu khóa mã hóa ở một vùng cách ly, nên mã độc khó can thiệp vào các chức năng bảo mật.
Về mặt kỹ thuật, Microsoft mô tả chip TPM sở hữu cơ chế vật lý chống can thiệp (tamper-resistant), giúp bảo vệ dữ liệu an toàn trước các cuộc tấn công trực tiếp vào phần cứng. Trong suốt quá trình khởi động máy tính, TPM có nhiệm vụ ghi lại các thành phần phần mềm được nạp. Cơ chế này đảm bảo rằng các khóa mã hóa lưu bên trong chip chỉ được giải phóng và sử dụng khi hệ thống khởi động đúng bằng phần mềm tin cậy, không bị chỉnh sửa hay chèn mã độc.
Tại Việt Nam, năng lực làm chủ công nghệ bán dẫn an ninh cũng ghi nhận bước tiến lớn với việc Tập đoàn Viettel cùng Ban Cơ yếu Chính phủ chính thức công bố chip bảo mật VGC v1.0 vào ngày 3/11. Dòng chip này sở hữu 300 triệu bóng bán dẫn trên tiến trình 28 nm, được thiết kế để phục vụ công tác mã hóa dữ liệu và bảo vệ hạ tầng thông tin trong các cơ quan nhà nước và quốc phòng.
Laptop Windows dùng những loại chip bảo mật nào?
Laptop Windows dùng TPM 2.0, có thể là chip rời, chip tích hợp hoặc chạy dưới dạng firmware. Một số máy có thêm Microsoft Pluton. Dưới đây là 3 cách nhà sản xuất đưa TPM vào laptop để bảo vệ hệ thống.
TPM 2.0 là gì và vì sao Windows 11 cần nó?
TPM (Trusted Platform Module) phiên bản 2.0 là tiêu chuẩn phần cứng an ninh nằm trong danh sách yêu cầu hệ thống tối thiểu của Windows 11, song hành cùng chuẩn khởi động an toàn UEFI Secure Boot. Microsoft gọi TPM 2.0 là nền tảng quan trọng cho các tính năng bảo mật của Windows 11, như Windows Hello và BitLocker.” Ở câu sau, đổi “máy tính xách tay” thành “máy tính”. Theo công bố từ hãng, phần lớn các dòng máy tính xách tay xuất xưởng trong vòng 5 năm trở lại đây đều đã được hỗ trợ khả năng vận hành TPM 2.0.
TPM rời, TPM tích hợp và TPM firmware khác nhau thế nào?
Để triển khai chuẩn bảo mật TPM 2.0 trên phần cứng, các hãng sản xuất máy tính áp dụng nhiều dạng cấu trúc linh kiện khác nhau. Dưới đây là bảng phân loại chi tiết 3 hình thức triển khai TPM trên máy tính:
| Phân loại TPM | Cách thức hoạt động và vị trí phần cứng |
| TPM rời (dTPM) | Là một con chip vật lý riêng biệt được gắn cố định trên bo mạch chủ của máy tính. |
| TPM tích hợp | Là một phần cứng chuyên dụng nằm chung gói đóng gói với các linh kiện khác nhưng được cách ly hoàn toàn về mặt logic. |
| TPM firmware (fTPM) | Chạy trong môi trường thực thi tin cậy (TEE) của vi xử lý chính, ví dụ như Intel PTT hay AMD fTPM. |
Theo khẳng định từ Intel, công nghệ PTT (Platform Trust Technology) của hãng đáp ứng trọn vẹn mọi tiêu chuẩn cho fTPM 2.0 và hỗ trợ tốt tính năng mã hóa ổ đĩa BitLocker.
Microsoft Pluton là gì?
Microsoft Pluton là bộ xử lý bảo mật tiên tiến do Microsoft thiết kế kết hợp cùng các nhà sản xuất bán dẫn, được tích hợp ngay trong CPU nhằm loại bỏ đường truyền tín hiệu ngoài, đồng thời nhận các bản cập nhật an ninh trực tiếp qua kênh Windows Update.
Tuy nhiên, tính đến các dòng vi xử lý ra mắt từ năm 2026, Microsoft đã điều chỉnh lại định hướng triển khai: Pluton không còn đóng vai trò làm TPM mặc định trên các dòng chip AMD và Qualcomm. Thay vào đó, nhiệm vụ TPM 2.0 hệ thống được trả về cho fTPM hoặc chip dTPM rời đảm nhận, trong khi bộ xử lý Pluton vẫn hiện diện trên CPU để thực hiện các tác vụ an ninh chuyên biệt khác.
MacBook dùng chip bảo mật gì?
MacBook dùng Secure Enclave, một hệ thống bảo mật riêng nằm trong chip của Apple, tách biệt với bộ xử lý chính.
Kiến trúc Secure Enclave được tích hợp trên toàn bộ các dòng máy Mac chạy chip Apple silicon (M1, M2, M3, M4...), các thế hệ Mac Intel cũ có trang bị chip an ninh T2, cũng như các mẫu MacBook Pro màn hình Touch Bar sản xuất giai đoạn 2016–2017 sở hữu chip T1.
Lấy ví dụ về tính năng xác thực sinh trắc học Touch ID: khi bạn quét vân tay, dữ liệu cảm biến được chuyển thẳng vào Secure Enclave để mã hóa và đối chiếu. Ảnh quét vân tay chỉ được lưu tạm rồi xóa. Máy chỉ giữ một bản đồ đặc điểm đã mã hóa, chỉ Secure Enclave đọc được, không gửi về Apple và không nằm trong bản sao lưu.
Chip bảo mật giúp gì khi dùng laptop hằng ngày?
Chip bảo mật giữ dữ liệu đăng nhập sinh trắc học và khóa mã hóa ổ đĩa, nên dữ liệu vẫn được bảo vệ khi máy bị mất. Dưới đây là bảng tổng hợp các ứng dụng bảo mật thực tế mà chip an ninh mang lại hằng ngày:
| Tính năng hệ điều hành | Vai trò của chip bảo mật trong thực tế |
| Windows Hello | Lưu trữ an toàn dữ liệu vân tay, nhận diện khuôn mặt và mã PIN inside TPM. |
| BitLocker | Quản lý và cất giữ khóa mã hóa toàn bộ ổ đĩa cứng. |
| Khởi động an toàn | Ghi nhận và đo đạc tính toàn vẹn của các tệp tin khi khởi động máy. |
| Touch ID trên Mac | Secure Enclave mã hóa và bảo vệ độc quyền dữ liệu dấu vân tay. |
Lưu ý: chip chỉ giữ khóa mã hóa. Dữ liệu chỉ được bảo vệ khi máy bị mất nếu bạn đã bật BitLocker hoặc mã hóa thiết bị trên Windows, hay FileVault trên Mac.
Cách kiểm tra laptop Windows có TPM 2.0 không
Để xác định thiết bị của mình đã sẵn sàng cho Windows 11 hay chưa, bạn có thể kiểm tra trạng thái TPM thông qua giao diện hệ điều hành theo các bước sau:
Vào Windows Security > Device security, xem có mục Security processor (Bộ xử lý bảo mật) không.
- Cách 1 (Qua Windows Security): Truy cập vào Windows Security > chọn Device security > nhấn vào Security processor details. Tại mục Specification version, nếu hiển thị số 2.0 tức là máy bạn đã có sẵn TPM 2.0.
- Cách 2 (Qua lệnh hệ thống): Nhấn tổ hợp phím Win + R, gõ lệnh tpm.msc và nhấn Enter. Cửa sổ quản lý sẽ hiển thị dòng thông báo "The TPM is ready for use" kèm mục Specification Version: 2.0.
Trường hợp không tìm thấy: Nếu hệ thống báo không tìm thấy TPM, có thể tính năng này đang bị tắt trong giao diện BIOS/UEFI của bo mạch chủ. Bạn hãy khởi động lại máy, truy cập BIOS và tìm các mục có tên như Security Device, TPM State, AMD fTPM switch hoặc Intel Platform Trust Technology (PTT) để chuyển sang trạng thái Enabled.
Có cần quan tâm chip bảo mật khi mua laptop?
Người dùng phổ thông chỉ cần chắc máy Windows có TPM 2.0, vì đây là điều kiện để chạy Windows 11. MacBook chip Apple đều có sẵn Secure Enclave.
Khi chọn mua máy tính xách tay tại các hệ thống bán lẻ như Minh Tuấn Mobile, bạn có thể dễ dàng kiểm tra thông số này ở phần mô tả kỹ thuật của sản phẩm. Hãy tìm đến dòng chữ "TPM 2.0" hoặc "Firmware TPM 2.0" tại mục thông tin bảo mật (ví dụ như trên thông số dòng máy Lenovo Yoga Slim 7 Ultra). Ngoài ra, bạn cũng có thể tham khảo thêm bài viết hướng dẫn xử lý lỗi Secure Boot laptop hoặc tìm hiểu thêm về thiết bị Secured USB để trang bị thêm kiến thức bảo vệ dữ liệu cho dòng laptop chính hãng của mình.
Câu hỏi thường gặp (FAQ)
Dưới đây là phần giải đáp ngắn gọn cho những thắc mắc phổ biến của người dùng về chip bảo mật trên máy tính.
Tắt TPM 2.0 trong BIOS có làm hỏng máy tính không?
Không hỏng phần cứng. Nhưng nếu ổ đĩa đang bật BitLocker hoặc mã hóa thiết bị, máy có thể đòi mã khôi phục khi khởi động. Hãy lấy sẵn mã khôi phục trước khi đổi cài đặt TPM.
Chip TPM 2.0 có thể nâng cấp từ TPM 1.2 bằng phần mềm được không?
Phụ thuộc vào phần cứng. Một số dòng máy doanh nghiệp có chip TPM rời cho phép cập nhật firmware từ 1.2 lên 2.0, tuy nhiên phần lớn các thiết bị phổ thông đòi hỏi chip TPM 2.0 phải được tích hợp sẵn từ nhà sản xuất.
Secure Enclave trên MacBook có bị nhiễm virus không?
Secure Enclave là một vùng phần cứng độc lập chạy hệ điều hành cách ly riêng (sepOS), sử dụng bộ nhớ mã hóa riêng nên các loại mã độc hay virus thông thường tấn công vào macOS đều không thể truy cập hay can thiệp vào vùng dữ liệu này.
 Minh Tuấn Mobile















Mời bạn cùng thảo luận