





- Bản vá bảo mật Android tháng 11/2026 sửa những lỗi gì?
- Lỗi tin nhắn SMS (CVE-2026-58882) ảnh hưởng đến điện thoại của bạn thế nào?
- Máy nào bị ảnh hưởng bởi các lỗi này?
- Cách kiểm tra điện thoại đã cập nhật bản vá tháng 11 chưa
- Cách cập nhật khi máy chưa có bản vá
- Vì sao nên cập nhật bản vá bảo mật Android ngay?
- Nâng cấp điện thoại Android chính hãng tại Minh Tuấn Mobile
Bản tin bảo mật Android tháng 11/2026 được Google chính thức công bố vào ngày 2/11, và cập nhật mới nhất vào ngày 6/11. Bản vá lần này giải quyết hàng loạt lỗ hổng bảo mật từ mức Cao đến Nghiêm trọng, trong đó tâm điểm là lỗi thực thi mã từ xa (RCE) có thể bị kẻ gian khai thác mà không cần người dùng thao tác. Bài viết này sẽ cung cấp thông tin chi tiết về các nhóm lỗi, dòng máy ảnh hưởng cũng như hướng dẫn bạn đọc cách kiểm tra và cập nhật thiết bị nhanh chóng.
Bản vá bảo mật Android tháng 11/2026 sửa những lỗi gì?
Bản vá sửa lỗ hổng từ mức Cao đến Nghiêm trọng, nặng nhất là lỗi RCE CVE-2026-58868 ở Framework (không cần đặc quyền, không cần người dùng tương tác). Theo tổng hợp từ trang The Hacker News (TEDU), đợt cập nhật này xử lý tổng cộng 216 lỗ hổng bảo mật, trong đó có tới 23 lỗi đạt mức độ Nghiêm trọng (Critical). Tuy nhiên, các thông tin chi tiết về số lượng tổng quan này được ghi nhận từ báo cáo phân tích độc lập của TEDU, còn trang thông tin chính thức của Google tập trung liệt kê chi tiết từng thành phần mã nguồn AOSP.
Lỗ hổng nghiêm trọng nhất nằm ở đâu?
Các chuyên gia bảo mật đã định danh 3 lỗi RCE Nghiêm trọng nhất xuất hiện trong bản vá lần này, bao gồm: CVE-2026-58868 (thuộc thành phần Framework), CVE-2026-58876 và CVE-2026-58936 (thuộc thành phần Hệ thống, cụ thể tại thư viện xử lý external/aac và external/libpng). Cả ba lỗ hổng này đều được Google phát hành bản vá cho các phiên bản Android 14, 15, 16 (bao gồm cả phiên bản 16-QPR2) và Android 17.
Theo phân tích kỹ thuật được trích dẫn từ TEDU, lỗ hổng CVE-2026-58868 thực chất là một lỗi tràn bộ đệm heap trong thành phần FrameDecoder của hệ thống. RCE (Remote Code Execution) được hiểu là khả năng cho phép kẻ tấn công thực thi mã lệnh từ xa trên thiết bị mục tiêu. Đánh giá mức độ Nghiêm trọng này được giả định trong điều kiện các lớp bảo vệ nền tảng của hệ điều hành bị vô hiệu hóa hoặc đã bị kẻ tấn công vượt qua thành công. Dù vậy, các bản tin kỹ thuật hiện chưa công bố chi tiết phương thức cụ thể để kích hoạt lỗ hổng ngoài đời thực.
Lỗi ở nhân hệ điều hành và chip xử lý
Bên cạnh các thành phần phần mềm cốt lõi, bản vá ngày 5/11 còn khắc phục nhiều điểm yếu bảo mật nằm sâu trong tầng nhân hệ điều hành (Kernel) và linh kiện vi xử lý của các hãng thứ ba.
- Tầng nhân hệ điều hành: Ghi nhận 6 lỗi mức độ Nghiêm trọng nằm tại các phân vùng pKVM (Máy ảo dựa trên nhân được bảo vệ), Bluetooth (với 2 lỗi) và giao diện HID.
- Hãng sản xuất chip: Bản vá ghi nhận nhiều lỗi Nghiêm trọng tập trung ở phần cứng Modem của MediaTek, một lỗi Nghiêm trọng tại thành phần mã nguồn đóng của Qualcomm, cùng nhiều lỗ hổng ở mức Cao ảnh hưởng đến các dòng chip Unisoc, Arm và Imagination Technologies.
Tính đến ngày 4/11, các cơ quan theo dõi an ninh chưa ghi nhận bất kỳ vụ khai thác thực tế nào đối với CVE-2026-58868, đồng thời các lỗi này cũng chưa xuất hiện trong danh mục KEV (Known Exploited Vulnerabilities) của CISA theo ghi nhận từ TEDU.
Lỗi tin nhắn SMS (CVE-2026-58882) ảnh hưởng đến điện thoại của bạn thế nào?
CVE-2026-58882 là lỗi từ chối dịch vụ (DoS) mức Nghiêm trọng trong thành phần Hệ thống, vá cho Android 14 đến 17 từ cấp 2026-11-01. Để người dùng có cái nhìn khách quan, vấn đề này được tổng hợp từ hai góc độ thông tin khác nhau:
- Xác nhận chính thức từ Google: Tài liệu AOSP ghi nhận đây là một lỗ hổng Từ chối dịch vụ (DoS) đạt mức độ Nghiêm trọng, ảnh hưởng trực tiếp đến thành phần Hệ thống trên các phiên bản Android từ 14 đến 17.
- Báo cáo từ TEDU và nhà nghiên cứu Mark B: Lỗi nằm ở hàm decodeWapPdu chịu trách nhiệm xử lý các tin nhắn WAP Push. Nếu thiết bị nhận được một tin nhắn có cấu trúc sai định dạng, nó có thể làm tiến trình com.android.phone bị treo hoàn toàn, gây ngắt quãng mọi cuộc gọi đến và đi (kể cả các cuộc gọi khẩn cấp). Kẻ tấn công chỉ cần nắm được số điện thoại của nạn nhân để gửi tin nhắn kích hoạt.
Lưu ý quan trọng: Bản tin phát hành của Google và hồ sơ CVE hiện tại chưa chính thức xác nhận đây có phải là cùng một lỗi với hiện tượng "SMS of Death" từng được các nhà nghiên cứu phân tích vào ngày 29/10 hay không. Bạn nên chủ động cài đặt bản vá hệ thống từ cấp 2026-11-01 trở lên để triệt tiêu rủi ro. Bạn có thể tham khảo thêm chi tiết cảnh báo lỗi SMS of Death trên Android.
Máy nào bị ảnh hưởng bởi các lỗi này?
Các lỗi Framework và Hệ thống được vá cho Android 14, 15, 16 (gồm 16-QPR2) và 17; một số lỗi chỉ ảnh hưởng vài phiên bản trong danh sách. Tùy thuộc vào dòng thiết bị và thế hệ phần mềm đang sử dụng, mức độ ảnh hưởng và khả năng nhận bản vá được phân chia cụ thể thành 4 nhóm sau:
- Thiết bị chạy Android 14, 15, 16 và 17: Nằm trong danh sách chính thức được Google cung cấp toàn bộ mã nguồn vá lỗi.
- Thiết bị chạy Android 12 và 13: Không có tên trong danh sách hỗ trợ trực tiếp từ bản tin tháng này. Tuy nhiên, theo nhận định từ các nhà nghiên cứu thông qua TEDU, các phiên bản cũ này có thể vẫn sử dụng chung đoạn mã xử lý tin nhắn SMS tương tự nhưng không còn nhận được các bản sửa lỗi từ nhà phát triển.
- Thiết bị chạy Android 10 trở lên: Có thể nhận một số bản vá thành phần thông qua các bản cập nhật hệ thống Google Play (Google Play System Updates), tuy nhiên lỗ hổng RCE nghiêm trọng như CVE-2026-58868 không nằm trong phạm vi cập nhật qua kênh này.
- Điện thoại sử dụng vi xử lý Qualcomm, MediaTek, Unisoc: Chịu thêm các rủi ro từ tầng phần cứng của hãng sản xuất chip và chỉ được giải quyết triệt để khi cài đặt bản vá cấp ngày 2026-11-05 trở đi.
Sau khi đã xác định rõ mức độ ảnh hưởng và các phiên bản phần mềm gặp sự cố, bước tiếp theo người dùng cần thực hiện là kiểm tra xem thiết bị cá nhân đã được cài đặt gói bảo mật mới nhất hay chưa.
Cách kiểm tra điện thoại đã cập nhật bản vá tháng 11 chưa
Bạn kiểm tra bằng cách đọc ngày cập nhật bảo mật Android trong phần thông tin điện thoại, qua ba bước.
Bước 1: Mở Cài đặt hệ thống
Trên điện thoại Android của bạn, hãy truy cập vào ứng dụng Cài đặt (Settings), di chuyển xuống phía dưới và chọn mục Giới thiệu điện thoại (About Phone), sau đó nhấn vào Phiên bản Android (Android Version) (tên gọi các mục menu này có thể có chút khác biệt tùy thuộc vào giao diện tùy biến của từng hãng sản xuất như Samsung, Xiaomi hay OPPO).
Bước 2: Đọc thông tin cấp bản vá bảo mật
Tại giao diện thông tin phần mềm, hãy tìm đến dòng hiển thị "Bản cập nhật bảo mật Android" (Android security update). Thông số ngày tháng hiển thị tại đây chính là cấp bản vá mà máy bạn đang sở hữu. Ngoài ra, bạn cũng sẽ thấy một dòng riêng biệt ghi "Cập nhật hệ thống Google Play", đây là mốc cập nhật dịch vụ độc lập khác.
Bước 3: So sánh với các mốc thời gian phát hành
Hãy đối chiếu mốc ngày hiển thị trên máy với lịch phát hành của Google:
- Nếu thiết bị hiển thị cấp bản vá từ 2026-11-01 trở lên: Máy đã được vá các lỗ hổng quan trọng ở Framework, Android Runtime và thành phần Hệ thống.
- Nếu thiết bị hiển thị cấp bản vá từ 2026-11-05 trở lên: Máy đã được vá toàn bộ các lỗi phần cứng, nhân hệ điều hành và trình điều khiển từ các hãng chip.
- Nếu mốc thời gian cũ hơn ngày 2026-11-01: Thiết bị của bạn chưa nhận được bản vá bảo mật của tháng này và đang đối mặt với các nguy cơ tiềm ẩn.
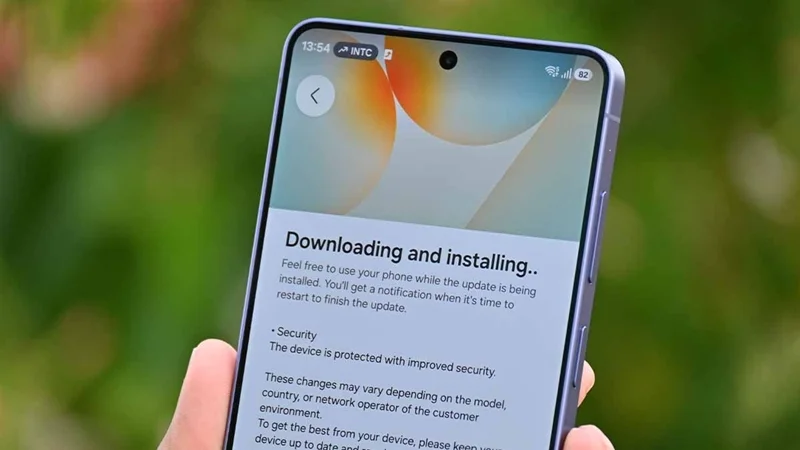
Cách cập nhật khi máy chưa có bản vá
Vào mục cập nhật phần mềm trong Cài đặt và cài bản mới nhất; thời điểm nhận phụ thuộc nhà sản xuất và nhà mạng. Cho đến thời điểm hiện tại, bản tin phát hành của Google chưa đưa ra bất kỳ biện pháp giảm thiểu tạm thời (workaround) nào dành riêng cho các thiết bị chưa nhận được bản vá.
Trong thời gian chờ đợi nhà sản xuất phân phối gói cập nhật chính thức đến thiết bị của mình, bạn có thể áp dụng các khuyến nghị bảo mật từ Google:
- Giữ Google Play Protect luôn bật: Tính năng này được kích hoạt mặc định trên các thiết bị có dịch vụ Google, đóng vai trò giám sát hành vi ứng dụng và cảnh báo mã độc, đặc biệt hữu ích nếu bạn có thói quen cài đặt tệp APK từ bên ngoài.
- Hạn chế cài đặt ứng dụng ngoài: Chỉ tải xuống ứng dụng từ kho chính thức Google Play để giảm thiểu nguy cơ mã độc xâm nhập qua các phần mềm trôi nổi.
- Cập nhật hệ điều hành mới nhất: Luôn nâng cấp lên phiên bản Android mới nhất mà thiết bị của bạn được hỗ trợ để tận dụng các lớp phòng thủ nền tảng được cải tiến.
Đối với người dùng đang sử dụng các dòng máy chạy Android 12 hoặc 13 cũ hơn, bạn nên liên hệ trực tiếp với trung tâm hỗ trợ của nhà sản xuất hoặc cửa hàng nơi mua máy để nắm rõ lịch trình hỗ trợ cập nhật phần mềm tiếp theo.
Vì sao nên cập nhật bản vá bảo mật Android ngay?
Lỗi RCE mức Nghiêm trọng ở Framework cho phép chạy mã mà bạn không cần thao tác, nên cập nhật lên cấp 2026-11-05 là cách trực tiếp nhất để đóng các lỗi trong bản tin. Mặc dù tính đến ngày 4/11 chưa ghi nhận các cuộc tấn công khai thác thực tế ngoài đời thực, bản tin chi tiết đã được công khai rộng rãi, tạo điều kiện cho kẻ xấu có thể nghiên cứu và lợi dụng các điểm yếu trên những thiết bị chậm cập nhật. Việc chủ động nâng cấp hệ thống là phương án tối ưu để bảo vệ an toàn thông tin cá nhân.
Nâng cấp điện thoại Android chính hãng tại Minh Tuấn Mobile
Nếu điện thoại của bạn đã cũ và không còn nhận được các bản vá bảo mật mới nhất từ nhà sản xuất, việc nâng cấp lên một thiết bị mới là giải pháp tối ưu để đảm bảo an toàn thông tin cá nhân.
Hãy đến ngay hệ thống cửa hàng Minh Tuấn Mobile để chọn mua các dòng điện thoại mới nhất chính hãng, luôn được hỗ trợ cập nhật phần mềm và bảo mật đầy đủ. Bạn cũng có thể truy cập website chính thức để tham khảo thêm nhiều sản phẩm cùng ưu đãi hấp dẫn.
 Minh Tuấn Mobile















Mời bạn cùng thảo luận