




Theo báo cáo mới nhất từ chuyên trang an ninh mạng BleepingComputer, một phương thức khai thác lỗ hổng nghiêm trọng mang tên "SMS of Death" đang đe dọa trực tiếp người dùng Android trên quy mô toàn cầu.
Đáng chú ý, đây là dạng tấn công không yêu cầu tương tác (zero-click), cho phép kẻ xấu làm sập nguồn hoặc kích hoạt vòng lặp treo máy (bootloop) từ xa mà người dùng không cần mở tin nhắn hay nhấp vào bất kỳ đường link nào.
| Điểm tin nhanh:
|
Cơ chế tấn công âm thầm
Khác với các hình thức lừa đảo qua mạng thông thường yêu cầu người dùng phải nhấp vào liên kết chứa mã độc hoặc cài đặt tệp tin APK không rõ nguồn gốc, lỗ hổng "SMS of Death" nhắm thẳng vào kiến trúc xử lý viễn thông cấp thấp của hệ điều hành Android.
Theo phân tích kỹ thuật từ các nhà nghiên cứu bảo mật tại SMSofDeath.com, khi một chiếc điện thoại nhận được tin nhắn SMS, modem băng tần cơ sở (Baseband) và hệ thống Android Telephony Framework sẽ tự động phân tích cấu trúc gói tin (PDU packet) để xác định kiểu hiển thị trước khi phát thông báo đến người dùng. Kẻ tấn công lợi dụng cơ chế này bằng cách gửi một tin nhắn văn bản mang cấu trúc dữ liệu bị bóp méo có chủ đích.
Khi hệ thống vi mạch của thiết bị bắt đầu giải mã chuỗi dữ liệu độc hại này, một lỗi tràn bộ đệm (Buffer Overflow) hoặc lỗi xử lý bộ nhớ (Memory Corruption) sẽ lập tức bị kích hoạt. Sự cố này khiến tiến trình viễn thông cốt lõi bị dừng đột ngột (crash), kéo theo toàn bộ giao diện hệ điều hành bị sập và buộc thiết bị phải tự khởi động lại.
Do toàn bộ quá trình diễn ra ngầm ở tầng hệ thống, người dùng bị động và không có bất kỳ dấu hiệu nào để phát hiện trước cuộc tấn công.
Mức độ ảnh hưởng và thiệt hại
Theo dữ liệu rà soát từ TechRadar, mức độ nguy hiểm của chiến dịch khai thác này phụ thuộc trực tiếp vào phiên bản phần mềm và chính sách cập nhật bảo mật của từng hãng sản xuất thiết bị.
Dưới đây là bảng tổng hợp các tiêu chí kỹ thuật liên quan đến lỗ hổng:
| Tiêu chí | Chi tiết kỹ thuật |
| Mã định danh lỗ hổng | Đang được các tổ chức an ninh mạng theo dõi và gán mã định danh CVE tương ứng trong các bản tin bảo mật Android. |
| Hình thức tấn công | Khai thác từ xa, dạng tấn công không cần tương tác (Zero-click Remote DoS). |
| Hệ điều hành đã vá lỗi | Các thiết bị chạy Android 15, 16 trở lên đã nhận đầy đủ các bản vá bảo mật cấp độ bảo vệ mới nhất từ Google. |
| Hệ điều hành rủi ro cao | Các thiết bị chạy Android 11, 12, 13 hoặc các dòng máy đã ngừng nhận hỗ trợ cập nhật phần mềm định kỳ. |
| Hậu quả chính | Gây từ chối dịch vụ (DoS), thiết bị mất kết nối mạng liên tục, rơi vào vòng lặp khởi động (bootloop), làm cạn kiệt pin và gián đoạn liên lạc khẩn cấp. |
Theo nhận định từ Tom's Guide, nếu kẻ tấn công thiết lập một hệ thống tự động gửi tin nhắn độc hại lặp đi lặp lại sau mỗi chu kì khởi động, chiếc điện thoại của người dùng sẽ bị "đột tử" về mặt chức năng. Người dùng không thể thao tác trên màn hình, không thể mở máy để sao lưu dữ liệu và toàn bộ các kênh liên lạc công việc hay ngân hàng đều bị tê liệt.
Hướng dẫn kiểm tra và phòng tránh
Để bảo vệ thiết bị và dữ liệu cá nhân trước phương thức tấn công nguy hiểm này, người dùng thiết bị Android cần chủ động thực hiện ngay các bước thiết lập an toàn sau:
- Kiểm tra và cập nhật bản vá bảo mật:
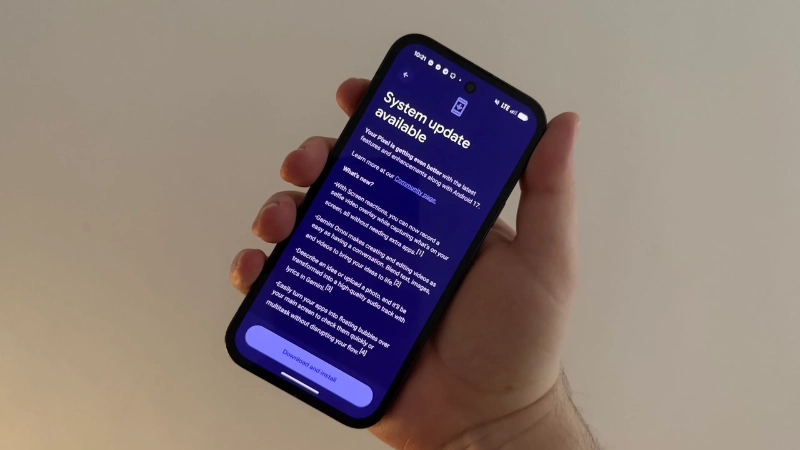
Truy cập vào Cài đặt (Settings) > Bảo mật & Quyền riêng tư (Security & Privacy) > Cập nhật hệ thống (System Updates). Nếu thiết bị có thông báo bản vá bảo mật mới từ nhà sản xuất, hãy tiến hành tải về và cài đặt ngay lập tức. - Tắt tính năng tự động tải tin nhắn đa phương tiện (MMS):
Mở ứng dụng Tin nhắn (Messages) > Nhấn vào biểu tượng hồ sơ cá nhân ở góc trên bên phải > Cài đặt tin nhắn (Messages settings) > Nâng cao (Advanced) > Gạt công tắc tắt mục Tự động tải tin nhắn MMS (Auto-download MMS). Thao tác này ngăn chặn thiết bị tự động giải mã các gói dữ liệu chứa mã độc khi nhận tin nhắn từ số lạ. - Kích hoạt tính năng chặn tin nhắn rác:
Bật tính năng "Bảo vệ chống thư rác" (Spam protection) trong cài đặt ứng dụng tin nhắn để hệ thống tự động nhận diện và chuyển hướng các luồng tin nhắn bất thường vào hòm thư rác. - Xử lý khi thiết bị bị khởi động lại liên tục:
Nếu điện thoại bắt đầu xuất hiện tình trạng tự sập nguồn liên tục sau khi nhận tin nhắn, hãy nhanh chóng tháo khay SIM vật lý hoặc chuyển thiết bị sang Chế độ máy bay (Airplane Mode) để ngắt hoàn toàn kết nối di động, sau đó tiến hành khởi động máy vào Chế độ an toàn (Safe Mode) để xóa tin nhắn độc hại.
Chọn thiết bị bảo mật cao tại Minh Tuấn Mobile
Sự xuất hiện của các lỗ hổng như "SMS of Death" một lần nữa cho thấy tầm quan trọng của việc sử dụng các thiết bị được cam kết hỗ trợ cập nhật phần mềm và vá lỗi bảo mật dài hạn. Những dòng máy giá rẻ hoặc đã quá cũ thường bị các hãng sản xuất ngừng hỗ trợ vá lỗi, vô tình trở thành mục tiêu dễ bị tấn công nhất.
Khi chọn mua smartphone phục vụ cho công việc và lưu trữ dữ liệu tài chính, người dùng nên ưu tiên các dòng thiết bị có chính sách bảo mật nghiêm ngặt:
- Hệ sinh thái iPhone: Nền tảng iOS với kiến trúc bảo mật khép kín cùng tính năng Chế độ phong tỏa (Lockdown Mode) giúp ngăn chặn hiệu quả các dạng tấn công zero-click qua tin nhắn.
- Các dòng Android thế hệ mới: Ưu tiên các dòng máy được cam kết cập nhật bảo mật liên tục từ 4 đến 7 năm như dòng Samsung Galaxy cao cấp (Galaxy S24 Series, Galaxy S25 Series, Galaxy S26 Series) hoặc Google Pixel.
Hệ thống Minh Tuấn Mobile cung cấp các dòng điện thoại thông minh chính hãng với đầy đủ chính sách hỗ trợ phần mềm chuẩn từ các nhà sản xuất. Khách hàng khi đến mua máy tại hệ thống sẽ được đội ngũ kỹ thuật viên hỗ trợ miễn phí kiểm tra phiên bản hệ điều hành, thiết lập các tính năng bảo mật nâng cao và tư vấn giải pháp phòng tránh các rủi ro an ninh mạng.
Quý khách vui lòng liên hệ hotline 1800 3355 hoặc ghé ngay cửa hàng Minh Tuấn Mobile gần nhất để được hỗ trợ kiểm tra an toàn phần mềm hoặc nhận tư vấn chi tiết về các dòng máy.
 Minh Tuấn Mobile















Mời bạn cùng thảo luận